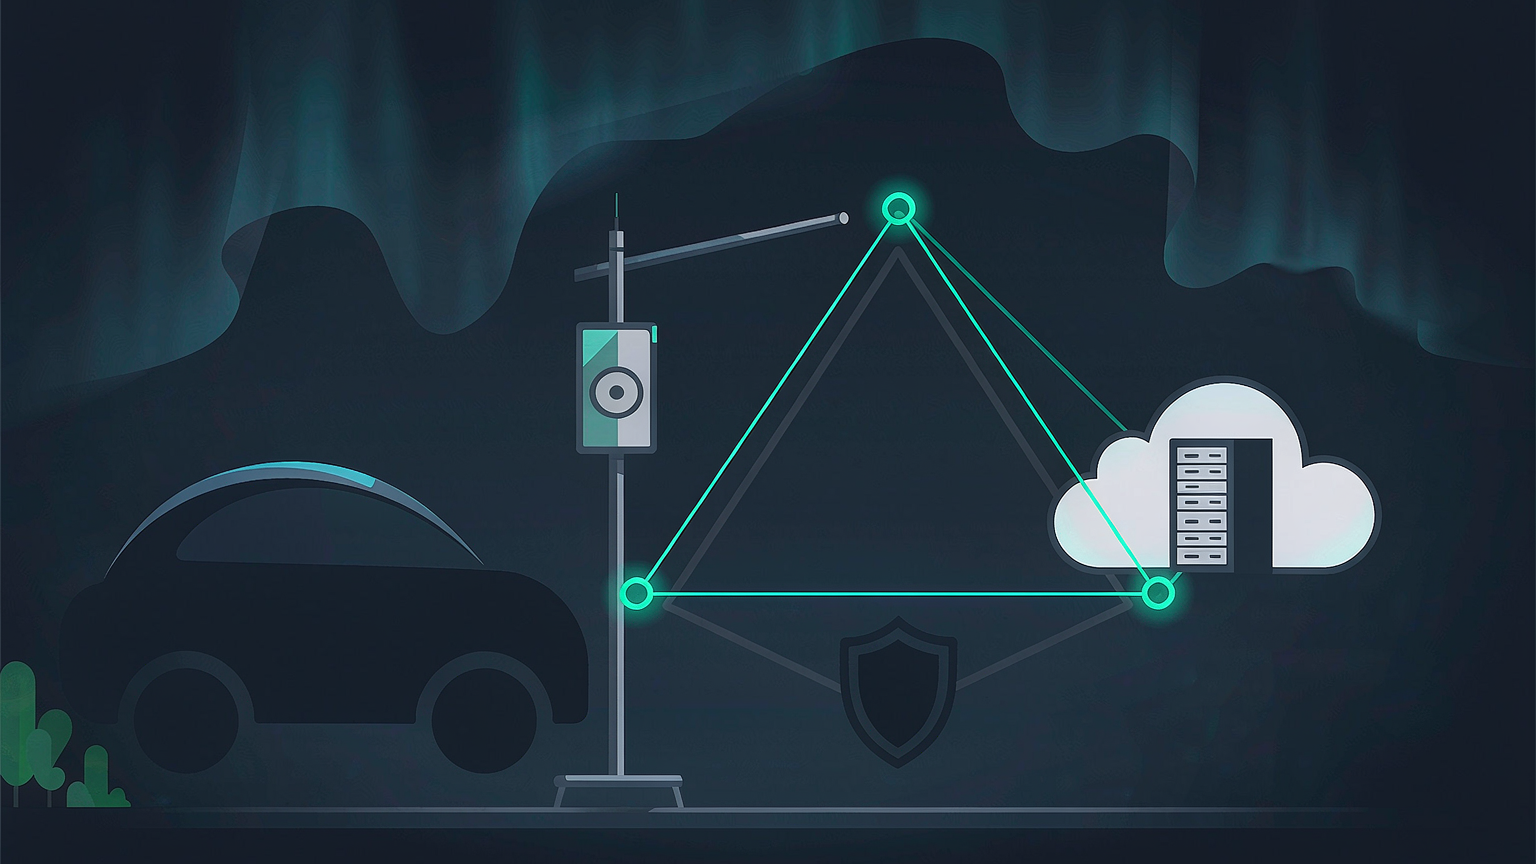
10 月,主管部门公示了一批通信行业标准报批稿,共 89 项,公示期至 10 月 11 日。其中,"面向车联网应用的算力网络安全指南"被列在首位。文件针对"车路云一体化"架构下、由边缘计算节点、中心云平台与车载计算单元共同构成的分布式算力网络提出安全要求,其特殊性集中在四个方面:一是实时性,安全机制不得引入可被感知的时延;二是确定性,安全策略必须可预期,不得造成计算抖动;三是跨信任域可信,车辆、路侧设备与云端分属不同信任域,需要在彼此不互信的前提下建立可信连接;四是物理与网络交织带来的复合风险。
这意味车联网安全的讨论范围正在扩大。此前的关注点主要集中在车载终端与通信链路,而当算力被抽象为可按需调度的"资源池"之后,攻击面就从单点扩展到整条算力链路,并且对时延与确定性极为敏感——传统那种在业务之外"外挂"一层安全组件的方案,在这种场景下很难成立。
行业观察人士认为,标准把"跨信任域的可信机制"写进要求,与安全通信模块规范中关于在信任域之间建立可信信道、实施信息流控制的思路一致;而智能家电整机安全标准中"更新源认证通过后再建立安全通道"的顺序要求,同样适用于算力节点的接入与调度环节。对产业链各方而言,算力安全要求进入标准文本,意味着安全设计需要与算力调度架构同步规划,而不是作为后期加固项存在。