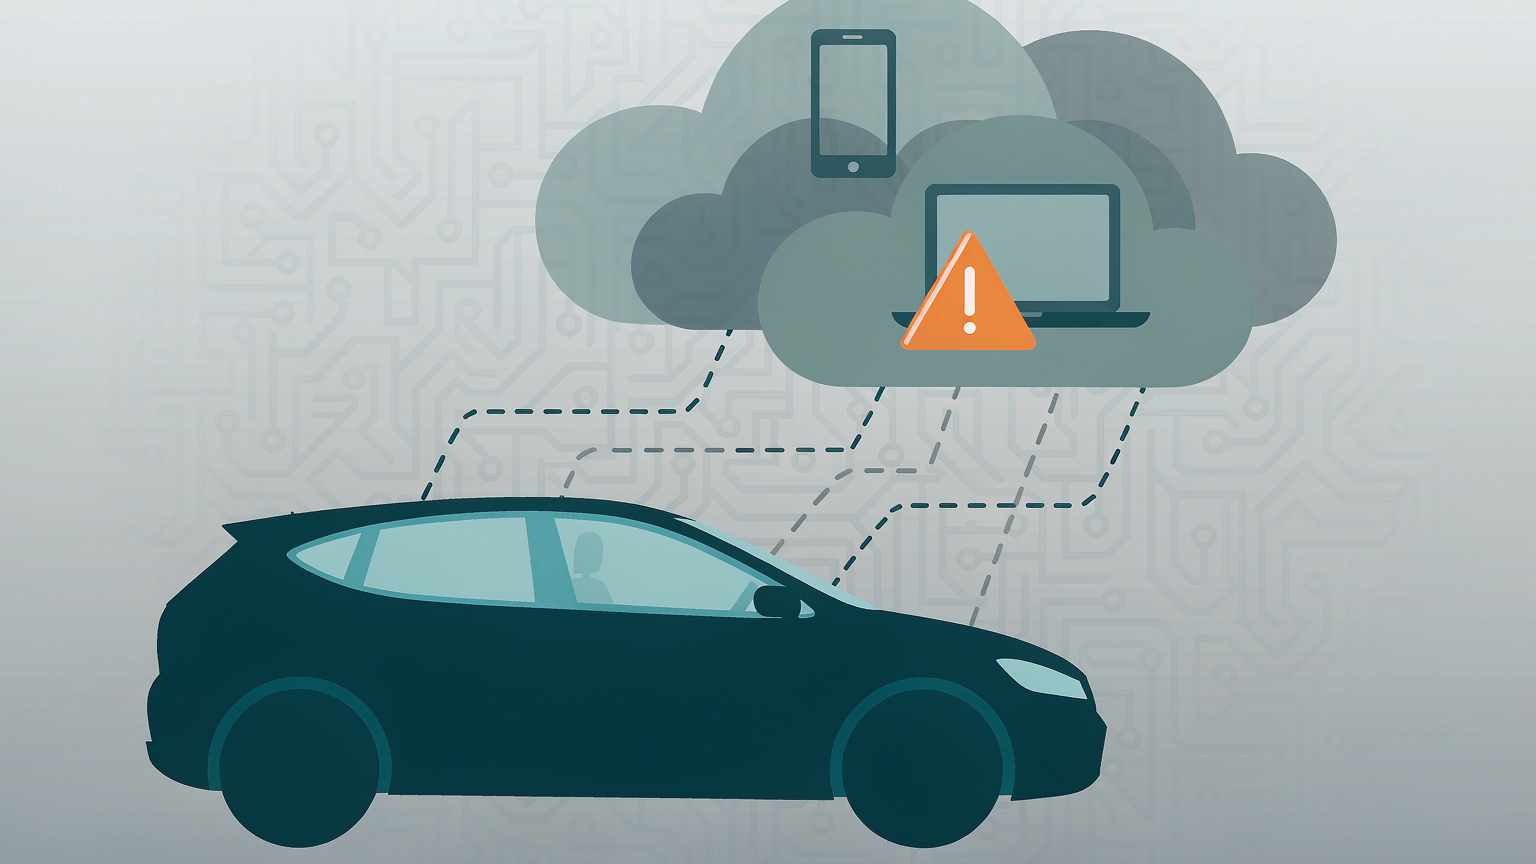
某研究型大学近期公布的一项汽车软件漏洞分布研究显示,智能网联汽车的安全风险重心正在从车端向云端迁移。研究团队梳理了 2022 年至 2024 年间公开披露的 413 个汽车相关漏洞,并与上一个十年的数据做对比,发现与手机应用、厂商网站及云服务相关的漏洞占比接近此前水平的三倍,其中被评定为严重或危急等级的比例也明显上升。
研究列举的典型案例中,最受关注的是某汽车集团的一个云服务接口问题:约 80 万辆电动车的精确位置数据,以及车主邮箱、电话与住址信息,在云服务中处于开放可见状态,持续时间长达数月才被发现并修复。研究还指出,部分漏洞的成因仍是设备安装后从未更改的默认口令;而信息娱乐系统与车辆控制网络之间的隔离不足问题,在过去十年间虽有改善,但至今仍未彻底消除。
这一趋势的背后是产业结构的改变。今天的智能网联汽车更像一台"带轮子的联网终端":它的价值越来越依赖手机 App、远程诊断、充电调度与订阅服务,而这些能力全部架在云端。当车企把研发资源集中投向功能迭代时,云侧接口的权限校验、数据脱敏与访问审计往往成为被忽略的薄弱环节。相比之下,车端固件漏洞虽然更受关注,但其修复通道(OTA)反而比云端接口更容易被强制推送。
标准体系需要跟上这种重心转移。ISO/IEC 15408 体系强调对目标评估对象的安全功能边界做出清晰界定——对智能网联汽车而言,这意味着评估范围不能只框在车端控制器上,还应覆盖与之通信的云服务接口、移动应用以及数据访问权限模型。国内已发布的智能网联汽车网络安全相关强制性标准同样要求建立覆盖车辆全生命周期的安全管理体系。对产业而言,把云侧接口纳入与车端控制器同等严格的安全评估,并落实最小权限与数据最小化原则,已是无法回避的功课。