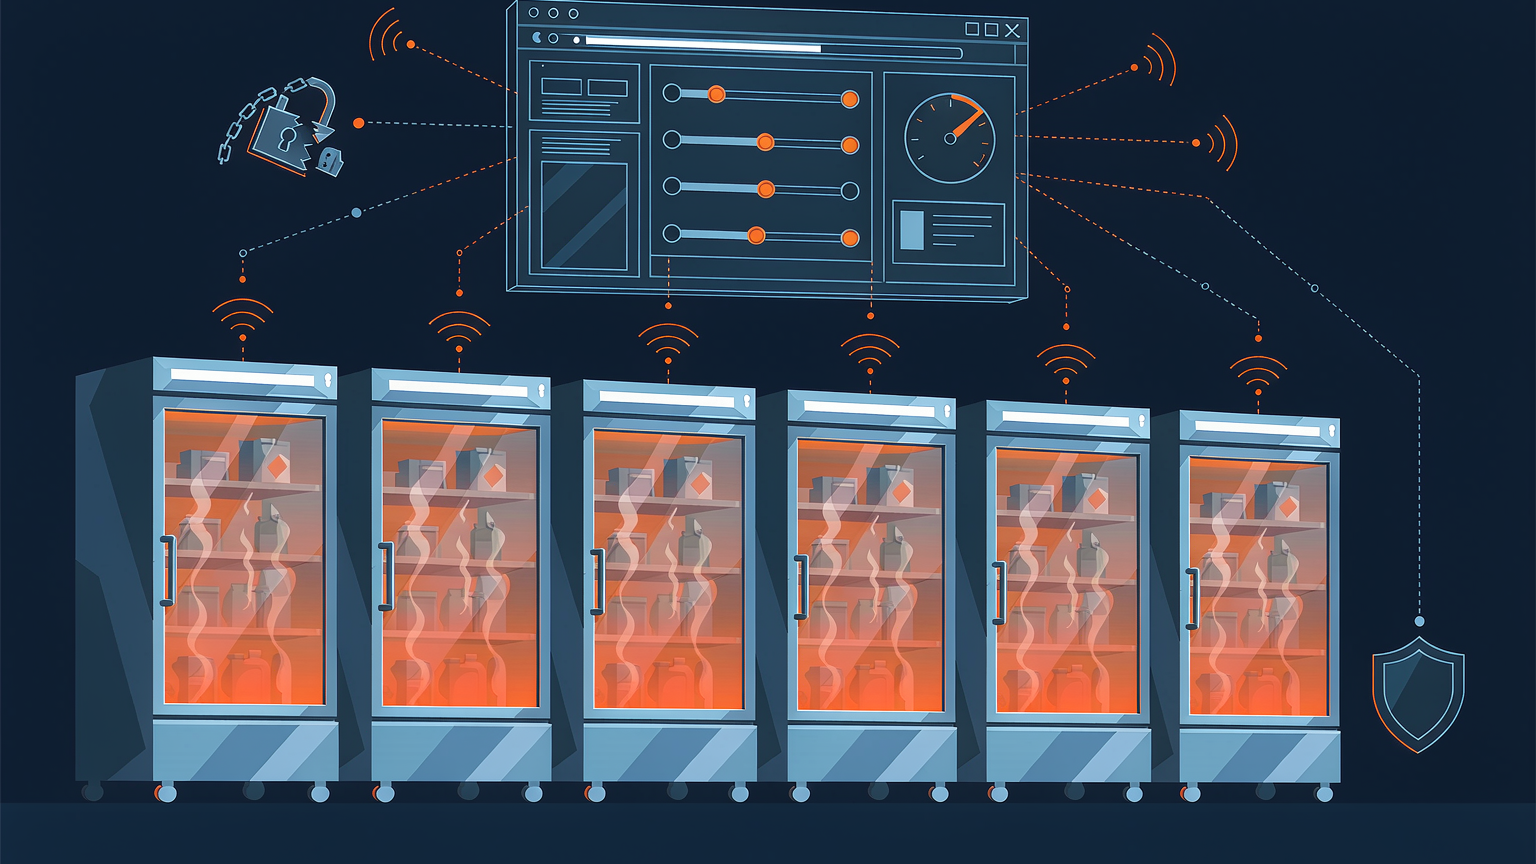
一、事件背景:又一个月,同一套手法
11 月 2 日凌晨 2 点,某北欧国家一家连锁超市的店长发现冷冻柜读数在往上走,面板上反复操作毫无反应。几小时后全店冷柜被锁在 50 摄氏度。
同样的一夜出现在至少 9 个欧洲国家。当天下午,某国至少 76 家门店上报异常,当晚升级为国家级事件。
这并非首次。三周前 10 月 11 日夜里,某欧洲国家数百家超市遭同一手法,部分门店起火,政府估算受影响约 700 家。
二、关键事实梳理
2.1 被改写的是除霜日程
商业冷柜的除霜用于清霜:夜里短时加热,霜化了就停。攻击者只做一件事——把短时除霜改成持续强制除霜,再把设定值推到 50℃。
结果是一台按设计正常运行的加热器。某制冷服务商负责人说,部分设备得物理改造才能堵住;某连锁企业损失约 1.5 万欧元,部分地区温度被推到 55℃。
细节:某些门店的设定值被每秒两三次的频率反复改写,人手做不到——至少部分操作是自动的。
2.2 暴露面早被数清了
10 月 22 日,某安全研究机构发布全球扫描结果:12,976 条制冷控制服务可从公网访问,分布在 99 个国家和地区的 6,017 个公网地址上,两类主流管理后台占 91%。
更关键的是版本:该系列近 5,000 条后台记录约 80% 低于修复版本固件,均含公开缺陷。
被点名的三类控制器分属两家欧洲厂商与一家北美厂商。事发次日当地应急机构发布告警,要求管理界面撤出公网。
2.3 一条不需要密码的路
今年 8 月,某工业安全研究团队公布该系列控制器网页后台三处缺陷,两月后即被大规模利用:
其一,隐藏的"当日代码"登录。 页面里有一条未公开认证路径,依据不是管理员密码,而是设备当前日期算出的代码。任何人复现这套算法都能在不知密码时取得管理员权限(CVSS 8.2)。
其二,命令注入,邮件配置项可注入系统命令,登录即拿最高权限;其三,配置注入,可让管理界面拒绝服务。
厂商 8 月已发布修复固件。问题在于:换密码关不掉这条隐藏通道,不升级固件它一直在。
需说明:官方告警未点名任何 CVE,调查方也未确认攻击者用了此路径。但从"改完密码照样被进"的反馈看,第二条路正是最难防处。
2.4 没人宣称负责,也没人要钱
目前没有组织宣称负责,也没有勒索信。某研究机构统计,今年以来至少 20 起制冷攻击被某国背景黑客组织宣称负责;但另一家安全企业的研究员提醒,这类攻击"登录控制面板后几乎不留痕迹",青少年和情报机构在防守方眼里看起来差不多。
三、对厂商、用户与行业的影响
对厂商:默认值要重设。 后台出厂即公网可达、账号共用口令、旧固件不升级,三者叠加就是今晚的局面。停产型号更棘手——修不了,只能断网。
对运维与零售企业:它不在安全运维清单里。 制冷控制器由承包商安装,归设施部门管,很少被列入安全运维清单。不上清单,就没人打补丁、没人看日志。三条动作:清点可从公网访问的管理后台;远程维护走受控通道并给每人独立账号;把除霜日程的变更纳入监控。
对行业:物理后果比数据泄露来得快。 数据泄露几个月才被发现,冷柜升温几小时就是食品安全与真金白银。门槛很低——不要零日,不要恶意软件,只要一个能搜到的登录页。
四、标准视角的专业判断
远程控制必须有鉴别。 GB/T 41789-2022 第 7.9 条要求远程操作需登录验证、连续失败达上限即锁定;第 6.8 条明确"不预留任何未公开账号"。一条以日期为凭的隐藏通道,把这两条同时架空——不必爆破,也绕开锁定策略。
默认关闭非必要能力。 同标准第 6.4 条要求默认关闭工厂 OTA、未公开接口与调试后门,确需保留必须鉴权。制冷控制器不需要让全球任意浏览器打开配置页;管理界面直接挂公网,正是这一条要挡住的场景。
暴露在所有端口前也要自保。 本组织牵头制定的 BSI-CC-PP-0110 把这一要求写成硬指标:即使端口与服务全部暴露、没有防火墙,安全通信模块也须维持最低安全基线,并具备信息流控制——连接只能去该去的地方。一台只应接受指定地址访问的控制器被任意主机打开配置页,说明基线没落到产品里。
凭据必须是设备个体所有。 GB/T 41789-2022 第 6.12 条要求对称密钥形成多级体系、由设备唯一标识参与派生,除公钥外不可导出;GB/T 40349-2021 第 6.4.2.3 条禁止密钥明文保存。凡"一套算法推出所有设备通行码"的设计都违背这条。
修不上的设备要有出口。 GB/T 40349-2021 第 6.4.2.7 条要求升级包做完整性与来源验证、失败保持原固件可用、禁止非授权降级;GB/T 41789-2022 第 6.7 条要求启动自检完整性。对停更型号,这些机制已无从修补——行业需要明确的退场约定。
五、趋势预判
第一,可通过公网访问的管理后台会成为可量化的风险指标。 联网设备搜索引擎让暴露面变成谁都能查的数字。未来采购与保险评估可能直接问:几台控制器能从公网打开?
第二,物理破坏会是性价比更高的选项。 不加密、不勒索、不留痕,几小时就能让供应链末端停摆。难点不在溯源,而在根本不知道这些设备存在。
第三,AI 正在降低"读懂固件"的门槛。 已有监管机构表示,此类事件增多与 AI 被滥用有关——漏洞挖掘与逆向成本大幅下降。原本靠"没人有空研究这行代码"维持安全的设备,正失去这层保护。
第四,远程运维会被重新设计。 多数改造停在"断网",代价是失去监控。下一步是把运维收敛到受控网关、给每人独立身份,并把设备生命周期写进维护合同。